Introduktion
Denne artikel forklarer, hvor spammail i karantæne findes, og hvordan karantænefunktionen bruges.
Sådan fungerer det i praksis
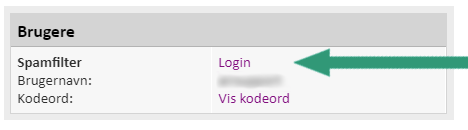
Log ind på Hosted Spamfilter via reseller-panelet. I venstremenuen findes punktet "Spam quarantine" under afsnittet "Incoming", hvor alle mails spamfilteret har stoppet vises.
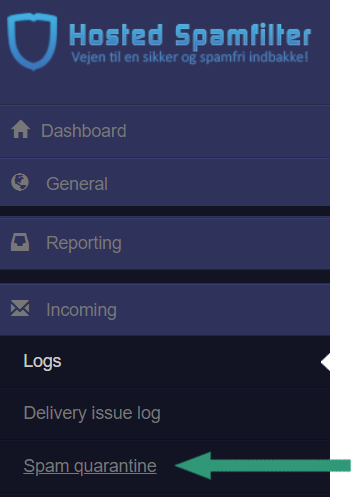
Karantænefunktionen fungerer som et fallback, hvis spamfilteret fejlagtigt markerer en gyldig mail som spam. Funktionen giver mulighed for at frigive mailen, så den leveres normalt, og samtidig træne spamfilteret til at genkende denne type mail som ikke-spam fremover. Mails i karantænen opbevares i 28 dage, hvorefter de slettes.
Hvorfor bliver en mail fanget af spamfilteret?
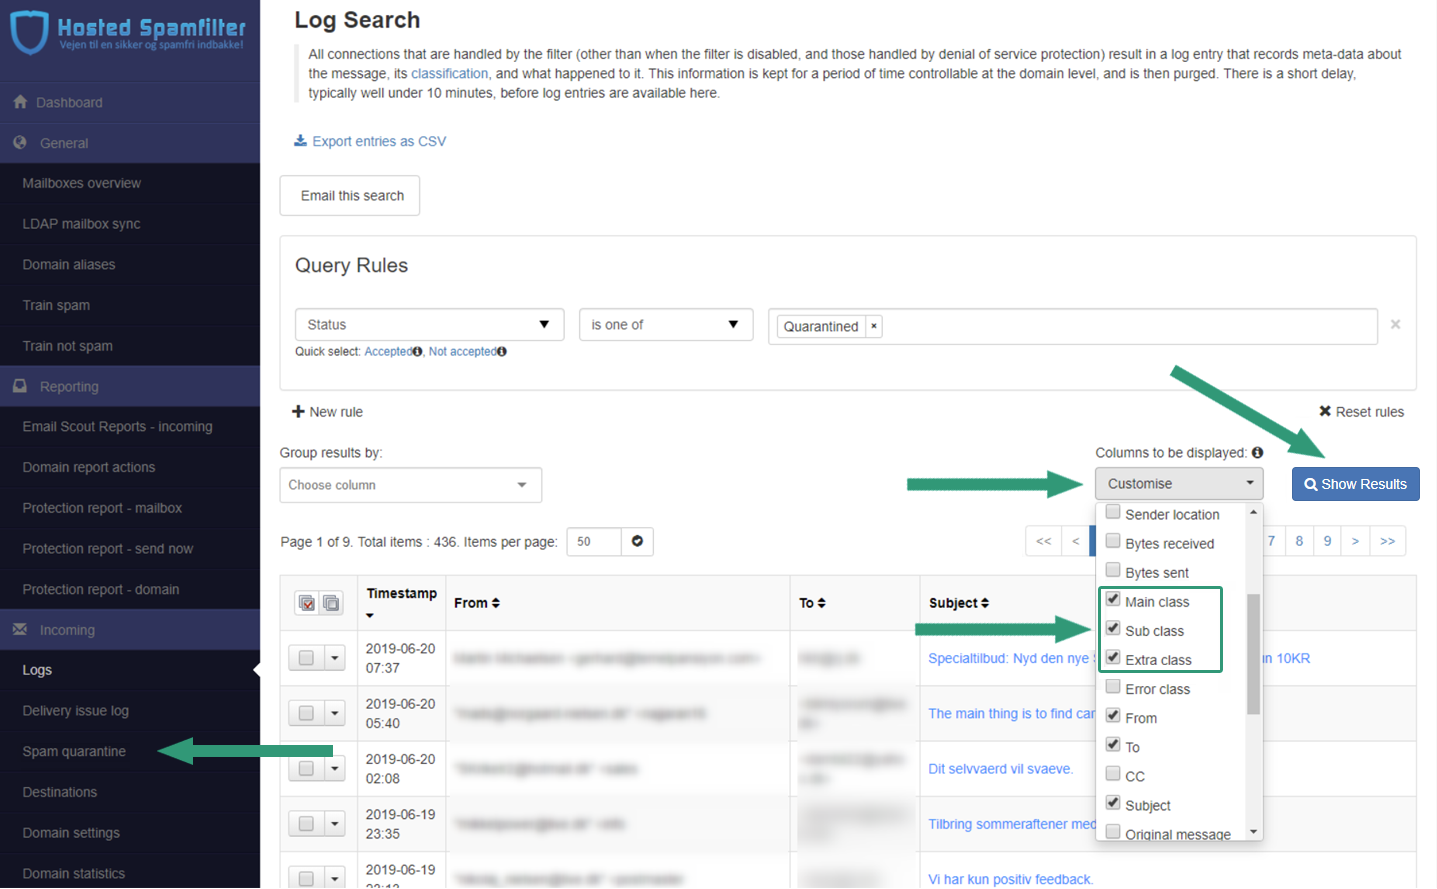
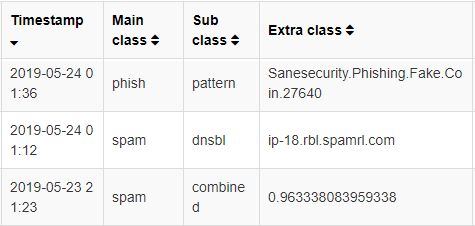
Ved at slå "Sub class" og "Extra class" til, fås flere informationer om mails på listen.
Main class viser grunden til at mailen ligger i karantænen: "Blacklisted" betyder, at afsenderen er blacklistet via en regel i spamfilteret. "Spam/Pishing" betyder, at mailen ses som spam eller et forsøg på at bedrage modtageren.
Sub class uddyber hvorfor mailen er markeret med en af ovenstående classes (68 forskellige findes, listen ses via "classification" i toppen af Spam quarantine-siden).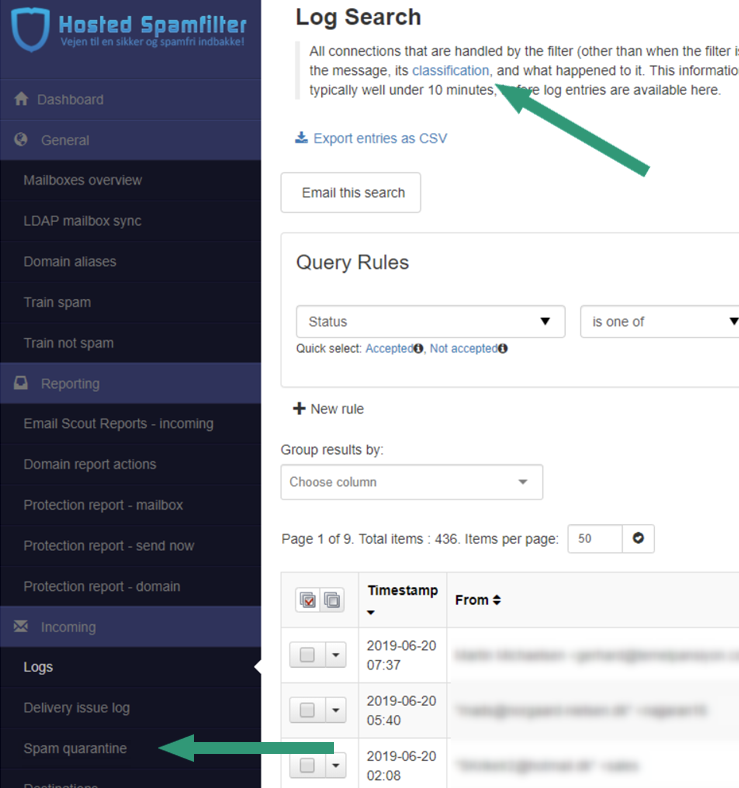
Extra class uddyber Sub class yderligere, med den kendte virus, scam eller spamscore der er relevant. "Pishing - Pattern"-mails har ofte et ID på en kendt scam fra et security-site. "Spam - dnsbl"-mails viser den blacklistede IP/domæne. "Spam - combined" viser den opnåede spamscore, som kan sammenlignes med "Filter Settings".
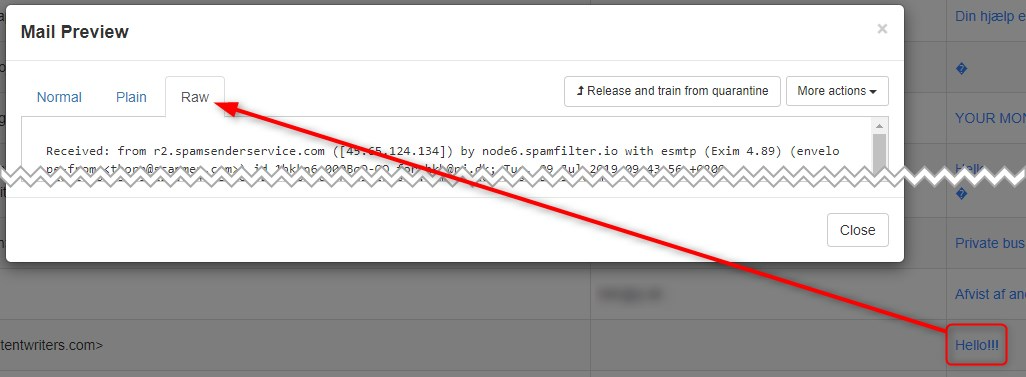
For at se mailens rå data (herunder mailheader), klik på emneteksten på karantænelisten, og derefter på fanen "Raw".
Relaterede artikler
Var denne artikel nyttig?
Fantastisk!
Tak for din feedback
Beklager, at vi ikke var nyttige
Tak for din feedback
Feedback sendt
Vi sætter pris på din indsats og vil forsøge at rette artiklen